



แบงก์ไต้หวันงานเข้า! แฮกเกอร์เจาะซัพพลายเออร์โอนเงินออก 41 ล้าน
แบงก์ไต้หวันงานเข้า! แฮกเกอร์เจาะระบบซัพพลายเออร์โอนเงินออก 41 ล้าน ยันลูกค้าไม่สูญเสียเงิน-ข้อมูลไม่รั่ว
ข่าวที่เกี่ยวข้อง
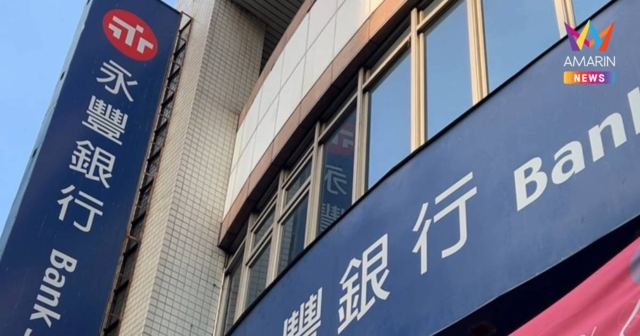
ธนาคาร(Bank SinoPac Co) แถลงผลการสอบสวนกรณีแฮกเกอร์เจาะระบบความปลอดภัย ยืนยันว่า ไม่มีข้อมูลส่วนบุคคลของลูกค้าค้ารั่วไหล และลูกค้าที่ได้รับผลกระทบทั้งหมดได้รับการคืนเงินเต็มจำนวนแล้ว พร้อมเร่งยกระดับมาตรการรักษาความปลอดภัยขั้นสูงสุด
เหตุการณ์ดังกล่าวเกิดขึ้นเมื่อช่วงต้นสัปดาห์ที่ผ่านมา โดยตรวจพบการทำธุรกรรมผิดปกติรวมทั้งสิ้น 427 รายการ จากบัญชีลูกค้า 419 บัญชี มีมูลค่าการโอนเงินรายการละประมาณ 100,000 ดอลลาร์ไต้หวัน (ราว 3,050 ดอลลาร์สหรัฐ) รวมเป็นเงินประมาณ 41.76 ล้านดอลลาร์ไต้หวัน ซึ่งเงินทั้งหมดถูกโอนไปยังบัญชีปลายทางเดียวกันในธนาคารอื่น ล่าสุด เจ้าหน้าที่คณะกรรมการกำกับดูแลทางการเงิน (FSC) เปิดเผยว่าบัญชีปลายทางดังกล่าวถูกระงับการใช้งานชั่วคราวแล้ว
เหตุการณ์ดังกล่าวเกิดขึ้นจากการที่แฮกเกอร์เจาะช่องโหว่ความปลอดภัยของผู้ให้บริการภายนอก (ซัพพลายเออร์) ซึ่งพัฒนาระบบธนาคารบนมือถือ (Mobile Banking) ตัวใหม่ ส่งผลให้เกิดการทำธุรกรรมโอนเงินโดยไม่ได้รับอนุญาตถึง 427 รายการ จากบัญชีลูกค้า 419 บัญชี ไปยังบัญชีปลายทางเดียวกันในธนาคารอื่น รวมเป็นมูลค่าประมาณ 41.76 ล้านดอลลาร์ไต้หวัน (รายการละประมาณ 100,000 ดอลลาร์ไต้หวัน) โดยล่าสุด คณะกรรมการกำกับดูแลทางการเงิน (FSC) เผยว่าบัญชีปลายทางดังกล่าวถูกระงับการใช้งานชั่วคราวแล้ว
ทั้งนี้ ธนาคารยืนยันว่าได้คืนเงินให้กับลูกค้าที่ได้รับผลกระทบทั้งหมดเรียบร้อยแล้วตั้งแต่วันอังคารที่ผ่านมา และธนาคารได้ว่าจ้างทีมผู้เชี่ยวชาญด้านไซเบอร์อิสระเข้าตรวจสอบระบบ พร้อมเพิ่มมาตรการเฝ้าระวังและสกัดกั้นการทำธุรกรรมที่ผิดปกติหรือมีความหนาแน่นสูงในเวลาอันรวดเร็ว รวมถึงแชร์ข้อมูลภัยคุกคามให้สถาบันการเงินอื่นระวังภัยร่วมกัน
อย่างไรก็ตาม ประธานกรรมการ และ ซีอีโอของธนาคาร ได้โค้งคำนับขอโทษสาธารณชน ยอมรับว่าเหตุการณ์นี้กระทบต่อชื่อเสียง พร้อมลั่นวาจาว่าจะเดินหน้าปรับปรุงระบบอย่างต่อเนื่อง และ เตรียมฟ้องร้องเรียกค่าเสียหายจากซัพพลายเออร์คู่กรณี
ทั้งนี้ สำนักงานอัยการเขตไทเปกำลังเร่งสอบสวนคดีนี้ในฐานะความผิดทางอาชญากรรมคอมพิวเตอร์อย่างเข้มงวด
ที่มา: Taipei Times
Advertisement