



เปิดใจ "น้องปอนด์" นักศึกษา ปี 1 ม.ขอนแก่น ได้หนังสือขอบคุณจาก NASA
สุดเจ๋ง! เปิดใจ "น้องปอนด์" นักศึกษา ปี 1 ม.ขอนแก่น ใช้เวลา 1 เดือนค้นหาช่องโหว่ระบบสารสนเทศ NASA ส่งรายงานประมาณ 10 ครั้ง ก่อนพบช่องโหว่ XSS
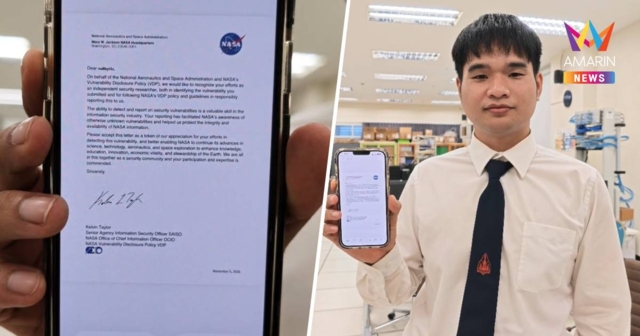
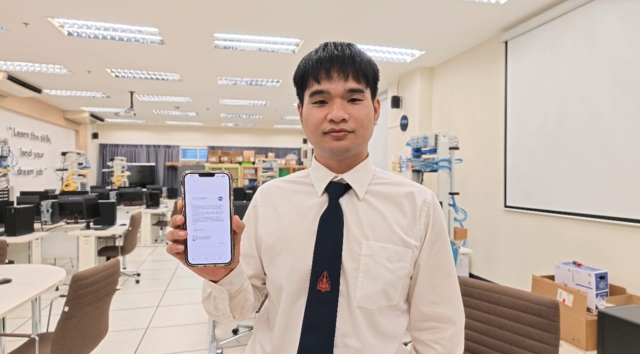
เมื่อเวลา 17.30 น. (10 พ.ย. 2569) ผู้สื่อข่าวเดินทางไปที่วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น หลังทราบเรื่องราวของ นายธนพนธ์ บุตรศรีชา หรือ ปอนด์ อายุ 25 ปี นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น ซึ่งได้รับหนังสือขอบคุณอย่างเป็นทางการจากองค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา หรือ NASA ภายหลังตรวจพบและรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในระบบสารสนเทศของหน่วยงาน ภายใต้นโยบายการเปิดเผยช่องโหว่ Vulnerability Disclosure Policy หรือ VDP โดยใช้ชื่อผู้รายงานว่า nullbyt3z
ข่าวที่เกี่ยวข้อง
สำหรับช่องโหว่ที่ นายธนพนธ์ ระบุว่า ตรวจพบเป็นประเภท Cross-Site Scripting หรือ XSS ซึ่งเป็นช่องโหว่ที่อาจเปิดโอกาสให้ผู้ไม่หวังดีแทรกโค้ดสคริปต์ลงในหน้าเว็บเพจ และนำไปใช้โจมตีผู้ใช้งานผ่านเว็บเบราว์เซอร์ได้ โดยนายธนพนธ์ได้ส่งรายงานผ่านช่องทางด้านความมั่นคงปลอดภัยของ NASA ตามแนวทางการเปิดเผยช่องโหว่อย่างรับผิดชอบ หรือ Responsible Disclosure ซึ่งกำหนดให้ผู้ค้นพบดำเนินการภายใต้ขอบเขตที่ได้รับอนุญาต แจ้งข้อมูลต่อเจ้าของระบบโดยตรง และไม่นำข้อมูลที่ตรวจพบไปใช้ประโยชน์โดยมิชอบ
นายธนพนธ์ บุตรศรีชา หรือ ปอนด์ อายุ 25 ปี เปิดเผยว่า จุดเริ่มต้นเกิดจากอาจารย์เห็นบุคคลที่เคยได้รับหนังสือขอบคุณจาก NASA โพสต์เรื่องราวลงในสื่อสังคมออนไลน์ จึงแนะนำให้ตนลองศึกษาระบบและค้นหาช่องโหว่ดู หากตรวจพบและรายงานได้ตามเงื่อนไขก็มีโอกาสได้รับหนังสือขอบคุณเช่นเดียวกัน ตนจึงนำความรู้ที่เรียนมาทดลองค้นหาช่องโหว่อย่างต่อเนื่อง โดยใช้เวลาประมาณ 1 เดือน และส่งรายงานไปประมาณ 10 ครั้ง แต่บางรายงานพบว่าซ้ำกับที่มีผู้อื่นแจ้งไว้ก่อนแล้ว กระทั่งตรวจพบช่องโหว่ที่ไม่ซ้ำ ซึ่งน่าจะเป็นรายงานฉบับที่ 8 หรือ 9 ที่ส่งเข้าไป
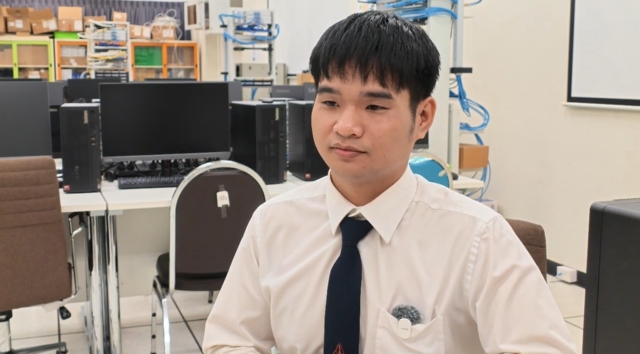
นายธนพนธ์กล่าวว่า ความยากของการค้นหาช่องโหว่ NASA คือมีผู้สนใจทดสอบระบบเป็นจำนวนมาก เนื่องจากเป็นองค์กรที่มีชื่อเสียงระดับโลก ทำให้รายงานที่ส่งไปต้องไม่ซ้ำกับของผู้อื่น สำหรับช่องโหว่ที่ตนตรวจพบเรียกว่า Cross-Site Scripting หรือ XSS ซึ่งมีความเสี่ยงที่ผู้โจมตีจะใช้ JavaScript ผ่านเว็บเบราว์เซอร์ ก่อนส่งลิงก์ให้เหยื่อคลิกเพื่อเข้าถึงข้อมูลบางประเภท เช่น คุกกี้ที่เกี่ยวข้องกับการเข้าสู่ระบบ โดยเป็นช่องโหว่ที่ตนพบจากการทดสอบระบบจริง ไม่ใช่เพียงการทดลองภายในห้องเรียน
ส่วนขั้นตอนการรายงานนั้น NASA จะตรวจสอบก่อนว่าช่องโหว่ที่ส่งเข้าไปซ้ำกับรายงานของผู้อื่นหรือไม่ หากไม่ซ้ำจะมีการแจ้งสถานะและดำเนินการแก้ไข ก่อนส่งหนังสือขอบคุณให้ผู้รายงาน ซึ่งตนรู้สึกดีใจมากเมื่อทราบว่าช่องโหว่ที่ค้นพบไม่ซ้ำกับผู้อื่น เพราะทุ่มเทเวลาค้นหานานประมาณ 1 เดือน และพยายามส่งรายงานหลายครั้งกว่าจะประสบความสำเร็จ ขณะที่พ่อแม่เมื่อทราบข่าวก็ดีใจมากเช่นเดียวกัน
นายธนพนธ์กล่าวอีกว่า การนำความรู้จากห้องเรียนมาทดลองใช้กับระบบจริง ทำให้เข้าใจว่าช่องโหว่ด้านความมั่นคงปลอดภัยไซเบอร์มีความเสี่ยงและอาจก่อให้เกิดอันตรายได้จริง จึงอยากให้ผู้สนใจเข้ามาศึกษาเรื่องนี้มากขึ้น โดยการเรียนในหลักสูตรจะเริ่มจากพื้นฐานการเขียนโปรแกรม หรือ Programming รวมถึงกฎหมายที่เกี่ยวข้องกับความมั่นคงปลอดภัยไซเบอร์ สิ่งสำคัญที่อาจารย์เน้นย้ำเสมอคือ การทดสอบระบบทุกครั้งต้องอยู่ภายในขอบเขตที่ได้รับอนุญาตเท่านั้น ไม่สามารถเข้าไปทดสอบระบบโดยไม่ได้รับอนุญาต เพราะเป็นการกระทำที่ผิดกฎหมาย สำหรับการค้นหาช่องโหว่ในลักษณะนี้ ตนเพิ่งทดลองกับ NASA เป็นแห่งแรก และยังไม่ได้ทดลองกับองค์กรอื่น แม้จะทราบว่ามีโครงการ Bug Bounty ที่เปิดให้ค้นหาช่องโหว่โดยมีค่าตอบแทนก็ตาม ส่วนเป้าหมายหลังจากนี้ตั้งใจจะพัฒนาทักษะด้านความมั่นคงปลอดภัยไซเบอร์ของตัวเองให้สูงขึ้น
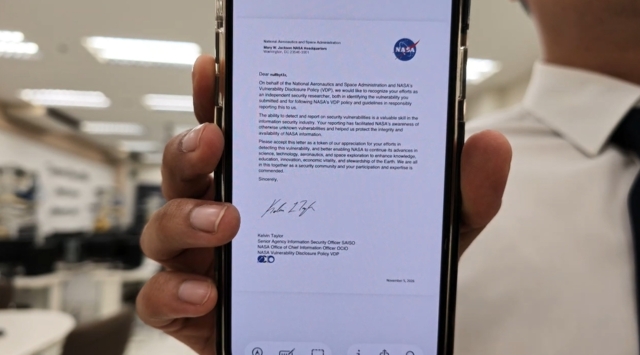
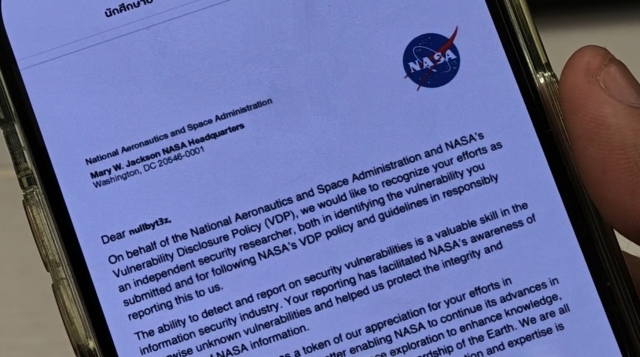
จากหนังสือขอบคุณของ NASA ลงวันที่ 5 พฤศจิกายน 2569 ซึ่งออกจากสำนักงานใหญ่ NASA อาคาร Mary W. Jackson กรุงวอชิงตัน ดี.ซี. สหรัฐอเมริกา ลงนามโดย เคลวิน เทย์เลอร์ (Kelvin Taylor) เจ้าหน้าที่อาวุโสด้านความมั่นคงปลอดภัยสารสนเทศขององค์การ หรือ SAISO สังกัดสำนักงานประธานเจ้าหน้าที่สารสนเทศ NASA หรือ OCIO ระบุถึงผู้ใช้ชื่อ nullbyt3z ว่า NASA ขอแสดงความชื่นชมต่อความพยายามในฐานะนักวิจัยด้านความปลอดภัยไซเบอร์อิสระ ที่สามารถค้นพบและรายงานช่องโหว่ด้านความปลอดภัยตามนโยบายและแนวทางการเปิดเผยช่องโหว่อย่างมีความรับผิดชอบของหน่วยงาน
เนื้อหาในหนังสือยังระบุว่า ความสามารถในการค้นหาและรายงานช่องโหว่ด้านความปลอดภัยถือเป็นทักษะที่มีคุณค่าอย่างยิ่งในอุตสาหกรรมความมั่นคงปลอดภัยสารสนเทศ โดยรายงานที่ได้รับมีส่วนช่วยให้ NASA รับทราบช่องโหว่ที่ก่อนหน้านี้ยังไม่เป็นที่ทราบ และช่วยสนับสนุนการปกป้องความถูกต้องสมบูรณ์และความพร้อมใช้งานของข้อมูลสารสนเทศของหน่วยงาน พร้อมแสดงความขอบคุณต่อการมีส่วนร่วมและความเชี่ยวชาญของผู้รายงาน ซึ่งช่วยสนับสนุนภารกิจด้านวิทยาศาสตร์ เทคโนโลยี การบิน และการสำรวจอวกาศของ NASA
ด้าน ผศ.ดร.ไอศูรย์ กาญจนสุรัตน์ อายุ 34 ปี อาจารย์ผู้รับผิดชอบหลักสูตรความมั่นคงปลอดภัยไซเบอร์ กล่าวว่า จุดเริ่มต้นของความสำเร็จครั้งนี้เกิดจากการแนะนำนักศึกษาที่สนใจด้านความมั่นคงปลอดภัยไซเบอร์ให้ลองศึกษาระบบของ NASA ซึ่งเป็นองค์กรระดับโลก และทดลองค้นหาช่องโหว่เพื่อฝึกฝนทักษะและนำความรู้จากการเรียนมาใช้จริง โดยช่องโหว่ที่นักศึกษาค้นพบเกี่ยวข้องกับเทคนิค XSS ซึ่งเป็นหนึ่งในประเด็นด้านความปลอดภัยของระบบคอมพิวเตอร์
ผศ.ดร.ไอศูรย์ กล่าวว่า โดยทั่วไปช่องโหว่ด้านความปลอดภัยอาจเปิดโอกาสให้ผู้ไม่หวังดีเข้าถึงข้อมูลภายในองค์กร หรือนำข้อมูลไปใช้ประโยชน์และขายต่อได้ การที่นักศึกษาตรวจพบและแจ้งให้เจ้าของระบบรับทราบ จึงมีส่วนช่วยให้หน่วยงานสามารถดำเนินการแก้ไขและเพิ่มประสิทธิภาพการป้องกันข้อมูลให้ปลอดภัยมากยิ่งขึ้น สำหรับความสำเร็จในครั้งนี้ หากพิจารณาในระดับองค์กรขนาดใหญ่ ถือว่าน่าจะเป็นครั้งแรกของหลักสูตรที่นักศึกษาสามารถค้นพบและแจ้งช่องโหว่ให้กับองค์กรระดับโลกได้ เนื่องจากก่อนหน้านี้นักศึกษาเคยตรวจพบและรายงานช่องโหว่ให้กับองค์กรขนาดเล็ก รวมถึงระบบภายในมาแล้ว
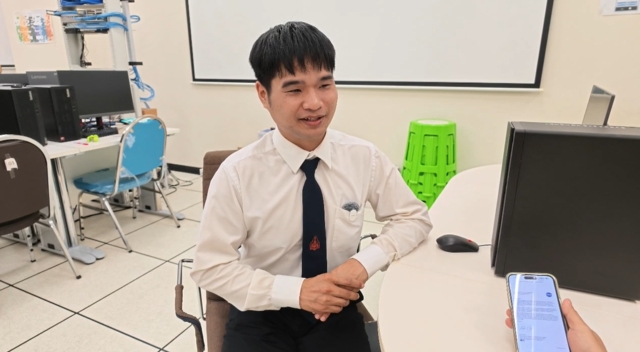
ผศ.ดร.ไอศูรย์ กล่าวเพิ่มเติมว่า หลักสูตรความมั่นคงปลอดภัยไซเบอร์ของมหาวิทยาลัยขอนแก่นเปิดการเรียนการสอนมาแล้วประมาณ 4 ปี เป็นหลักสูตรระดับปริญญาตรีที่เปิดให้บุคคลทั่วไปเข้าศึกษาได้ และตามที่ตนระบุ ถือเป็นหลักสูตรด้านนี้แห่งแรกสำหรับพลเรือน โดยมีระยะเวลาศึกษา 4 ปี ชั้นปีที่ 1 เน้นการปูพื้นฐานด้านความมั่นคงปลอดภัยไซเบอร์และการเจาะระบบอย่างมีจริยธรรม ชั้นปีที่ 2 ศึกษาเนื้อหาเชิงลึก ชั้นปีที่ 3 เน้นความรู้เฉพาะทาง ส่วนชั้นปีที่ 4 นักศึกษาสามารถไปทำงานร่วมกับบริษัทหรือจัดทำโครงงานตามแนวทางของหลักสูตรได้
ในฐานะอาจารย์ที่ปรึกษารู้สึกภาคภูมิใจอย่างมากที่เห็นนักศึกษาสามารถนำความรู้และประสบการณ์ที่สั่งสมมาประยุกต์ใช้กับสถานการณ์จริง โดยเฉพาะการค้นพบช่องโหว่และแจ้งให้หน่วยงานเจ้าของระบบทราบอย่างมีจริยธรรม ถือเป็นการนำองค์ความรู้ด้านความมั่นคงปลอดภัยไซเบอร์ไปใช้ให้เกิดประโยชน์อย่างแท้จริง
ขณะที่ ผศ.ดร.สาธิต กระเวนกิจ อายุ 46 ปี อาจารย์ผู้รับผิดชอบหลักสูตรความมั่นคงปลอดภัยไซเบอร์ กล่าวเพิ่มเติมว่า สิ่งสำคัญของความสำเร็จครั้งนี้คือ นักศึกษาไม่ได้เรียนรู้เฉพาะภาคทฤษฎีภายในห้องเรียนเท่านั้น แต่ยังมีโอกาสนำความรู้และทักษะที่ได้ศึกษามาประยุกต์ใช้กับระบบจริง ซึ่งเป็นการเรียนรู้ผ่านประสบการณ์ตรงนอกเหนือจากการเรียนการสอนภายในห้องเรียน
Advertisement